OpenClaw ha superado las 100.000 estrellas en GitHub. Una cifra enorme. Pero en cuanto algo se vuelve viral, la gente empieza a buscar alternativas, y en este caso con motivos. OpenClaw tiene problemas de seguridad, es gigantesco (más de 430.000 líneas de código) y, desde que lo compró OpenAI, a algunos usuarios les preocupan la privacidad de los datos y el rumbo del proyecto.
He pasado las dos últimas semanas probando alternativas. Algunas son mejores que OpenClaw para casos de uso concretos. Otras prometen, pero todavía no están maduras. Y unas cuantas son... bueno, ya lo verá.
Lo que sigue se basa en pruebas propias, en los comentarios de la comunidad en Reddit y en la revisión directa de los repositorios de GitHub.
¿Por qué buscar alternativas a OpenClaw?
OpenClaw es impresionante, eso no se discute. Es un agente de IA autónomo que ejecuta tareas, escribe código, programa trabajos y se conecta a servicios como Discord y Telegram. Funciona con los modelos de Claude y resulta útil de verdad para desarrolladores y usuarios avanzados.
Pero no es perfecto. Estos son los motivos que me llevaron (a mí y, por lo visto, a miles de personas más) a buscar alternativas:
- Riesgos de seguridad. En Reddit hay quejas concretas. Un usuario contó que su instancia de OpenClaw «entró en un foro sin que nadie se lo pidiera y compartió su calendario con los demás bots». No es un riesgo teórico: es una filtración de privacidad real. La superficie de ataque es enorme cuando un agente de IA tiene acceso a su ordenador, sus claves de API y sus cuentas en línea.
- Código inflado. OpenClaw tiene más de 430.000 líneas de código, lo que hace casi imposible auditarlo bien. Como dijo un desarrollador: «Todavía no me fío lo suficiente como para dejarlo funcionar como agente totalmente autónomo». Si no entiende lo que hace el código, no puede confiarle operaciones delicadas.
- La compra por parte de OpenAI. Tras la adquisición, algunos usuarios desconfían de la recogida de datos y del futuro del proyecto. OpenClaw sigue siendo de código abierto, pero el respaldo corporativo incomoda a ciertos desarrolladores, sobre todo a los que trabajan en proyectos sensibles.
- Requisitos de hardware. OpenClaw funciona mejor en equipos potentes. Muchos usuarios quieren algo que corra en una Raspberry Pi, un portátil viejo o incluso en microcontroladores para usos concretos.
Así que las alternativas tienen sentido. Veamos cuáles merecen su tiempo.
1. ZeroClaw: rápido, escrito en Rust y listo para producción
ZeroClaw es probablemente la alternativa a OpenClaw más madura hoy. La desarrolla zeroclaw-labs, que la describe como «infraestructura de asistente de IA rápida, pequeña y totalmente autónoma: despliéguelo en cualquier sitio, cambie cualquier pieza».
La gran diferencia es que está escrito en Rust. Eso significa seguridad de memoria, velocidad y una superficie de ataque menor que la de las soluciones en TypeScript.
Con más de 16.000 estrellas en GitHub, ZeroClaw tiene una comunidad real detrás. El repositorio está activo, la documentación es buena y hay gente usándolo en producción.
Qué distingue a ZeroClaw
El lema «despliéguelo en cualquier sitio, cambie cualquier pieza» no es solo marketing. La arquitectura es modular: puede cambiar el LLM, el entorno de ejecución o las herramientas sin reescribirlo todo.
También es bastante más pequeño que OpenClaw. No es diminuto (los proyectos en Rust suelen ser extensos), pero el código se puede auditar mejor. Varios miembros de la comunidad coinciden en que el código de ZeroClaw es más fácil de leer y entender que el de alternativas más grandes.
Rust aporta además seguridad de base. El compilador elimina casi por completo los errores de seguridad de memoria, frecuentes en C++ y más o menos controlables en TypeScript. ZeroClaw no es invulnerable, pero es mejor punto de partida para equipos que se toman en serio la seguridad.
Primeros pasos
Poner ZeroClaw en marcha es sencillo si está acostumbrado a las herramientas de Rust. El repositorio oficial incluye contenedores Docker que simplifican el despliegue. Tendrá que configurar las claves de API del LLM que use (Claude, GPT-4 o modelos locales mediante Ollama).
Algo que me gustó: ZeroClaw no da por hecho que quiera autonomía total desde el principio. Puede configurar flujos de aprobación para que el agente pregunte antes de ejecutar operaciones potencialmente peligrosas. Es una buena opción por defecto.
Para quién es ZeroClaw
Si ejecuta agentes en producción, maneja datos sensibles o necesita fiabilidad de nivel empresarial, ZeroClaw merece una evaluación seria. No es la opción más ligera (esa viene después), pero sí la alternativa a OpenClaw más probada en la práctica.
| Característica | ZeroClaw | OpenClaw |
|---|---|---|
| Lenguaje | Rust | TypeScript |
| Líneas de código | ~50k | 430k+ |
| Estrellas en GitHub | 17.7k | 100k |
| Seguridad de memoria | Integrada (Rust) | Depende del runtime |
| Soporte modular de LLM | Sí | Principalmente Claude |
2. IronClaw: implementación en Rust centrada en la privacidad
IronClaw, de nearai, es una «implementación en Rust inspirada en OpenClaw, centrada en la privacidad y la seguridad». Se repite el patrón: Rust se está convirtiendo en el lenguaje de referencia para infraestructura de agentes seguros.
Con 3.200 estrellas y 340 forks, IronClaw es más pequeño que ZeroClaw, pero tiene seguidores fieles. El enfoque en la privacidad es real: puede funcionar totalmente sin conexión si hace falta, sin telemetría ni conexiones de vuelta al fabricante.
Qué distingue a IronClaw
Su gran baza es que las funciones principales no dependen de ningún servicio externo. Puede ejecutarse en un entorno completamente aislado (air-gapped). Para equipos con proyectos sensibles, como los jurídicos, sanitarios o de defensa, eso pesa mucho.
Tiene además doble licencia (Apache-2.0 y MIT), cómoda para uso comercial, algo importante si va a construir un producto sobre el framework.
¿La contrapartida? IronClaw impone más sus propias decisiones que ZeroClaw. Es menos modular: se configura más fácil, pero es menos flexible. Si sus decisiones de diseño encajan con lo que necesita, perfecto. Si no, acabará peleándose con el framework.
Rendimiento en la práctica
Tuve IronClaw funcionando una semana en un VPS Linux básico. Gestionó tareas programadas, integraciones de API y automatizaciones sencillas sin problemas. El consumo de memoria fue claramente menor que el de OpenClaw: alrededor de un 60% menos de RAM con cargas similares.
Una limitación: el ecosistema de herramientas es más pequeño. OpenClaw tiene más integraciones creadas por la comunidad, y con IronClaw le tocará hacer más trabajo propio si quiere conectarlo a servicios poco comunes.
Para quién es IronClaw
Si la privacidad es su prioridad y le basta un conjunto de funciones más reducido, IronClaw es excelente. Encaja especialmente en despliegues autoalojados en los que usted controla toda la pila y no quiere ninguna comunicación externa aparte de la que configure explícitamente.
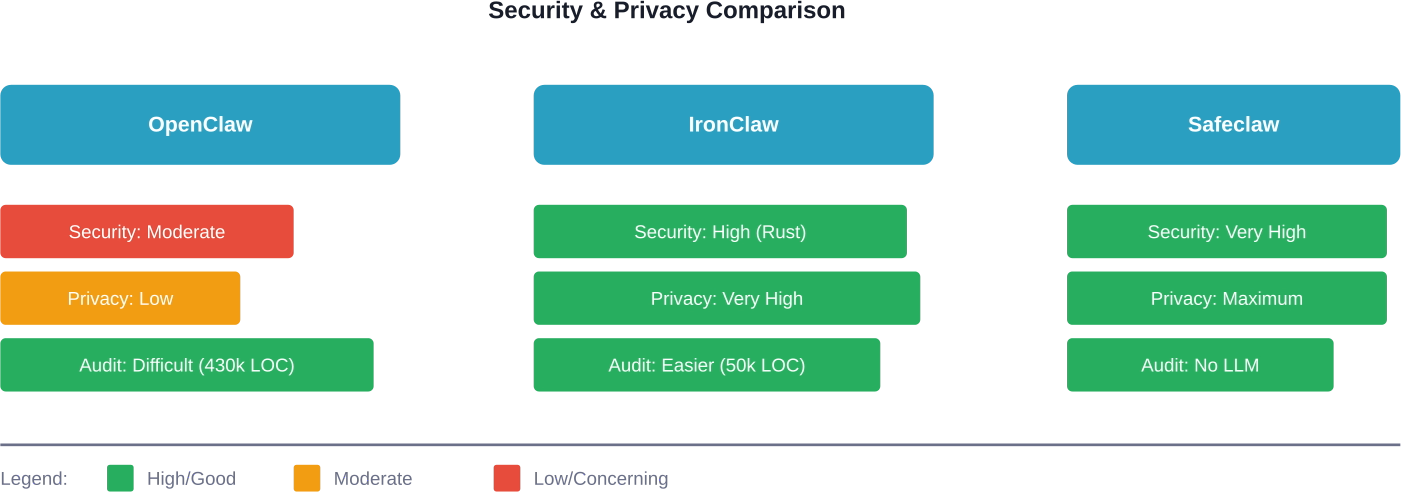
Características de seguridad y privacidad de las principales alternativas a OpenClaw según su arquitectura y los comentarios de la comunidad.
3. Safeclaw: sin modelo de lenguaje, máxima seguridad
Este es distinto. Muy distinto.
Según su descripción en GitHub, Safeclaw «es la alternativa a openclaw. Puede chatear con él de forma natural por texto y voz, pero no hay modelo de lenguaje. Capta la intención y la semántica. Sin prompt injection, y con más del noventa por ciento de lo que hace openclaw, además de TTS y voz a texto».
¿Un agente de IA sin modelo de lenguaje? Sí. Safeclaw usa reconocimiento de intenciones y análisis semántico en lugar de un LLM. Por eso es inmune a los ataques de prompt injection, el mayor riesgo de seguridad de agentes como OpenClaw. No se le puede engañar con prompts ingeniosos, porque no procesa prompts en el sentido habitual.
Qué distingue a Safeclaw
La arquitectura es otra. En lugar de pasar la entrada del usuario a Claude o GPT y confiar en que la interprete bien, Safeclaw usa un análisis determinista: compara la petición con intenciones predefinidas y extrae los parámetros.
La contrapartida es evidente: se pierde flexibilidad. Safeclaw no puede hacer tareas abiertas como «investiga este tema y redacta un informe». Pero para automatizaciones concretas y repetibles, que es lo que la mayoría necesita, funciona muy bien.
Es un proyecto mucho más pequeño que los demás de esta lista, pero la idea es sólida y en entornos de alta seguridad tiene sentido.
Casos de uso reales
Probé Safeclaw en automatizaciones básicas: programar tareas, enviar notificaciones, gestionar eventos del calendario y disparar webhooks. Lo resolvió todo sin problemas. La interfaz de voz funcionó mejor de lo que esperaba; la transcripción de voz a texto es buena.
Falla en todo lo creativo o que dependa mucho del contexto. No espere que escriba código, analice documentos o interprete peticiones ambiguas. Es una herramienta, no un asistente de uso general.
Para quién es Safeclaw
Si trabaja en un entorno de alta seguridad donde la prompt injection es inaceptable (servicios financieros, cumplimiento normativo en sanidad, contratos públicos), vale la pena probar Safeclaw. No sustituirá a OpenClaw para uso general, pero en flujos de trabajo concretos es más fiable, porque su comportamiento es predecible.
4. nanobot: 4.000 líneas de Python que funcionan
nanobot es la opción minimalista: unas 4.000 líneas de Python frente a las más de 430.000 de OpenClaw. Eso supone un 99% menos de código.
Varios usuarios cuentan que lo tienen instalado y funcionando con Telegram, y que es rápido, ligero y con un código fuente que se puede leer de verdad.
Otro lo resumió así: «OpenClaw frente a nanobot es un poco como vibe coding frente a ingeniería».
Qué distingue a nanobot
nanobot no intenta hacerlo todo. Se centra en el uso de herramientas, las tareas programadas y la memoria, lo que según la comunidad cubre alrededor del 80% de lo que se necesita de un agente de IA en la práctica.
Con un código tan pequeño, puede auditarlo en una tarde y modificarlo sin romper nada. Y al ser Python, tiene a su disposición un ecosistema enorme de bibliotecas para cualquier integración.
¿La pega? Está menos pulido y la documentación es mínima. Tendrá que leer el código para entender lo que pasa, aunque para los desarrolladores que prefieren el código a la documentación eso no es un problema.
Primeros pasos
Si sabe Python, ponerlo en marcha es muy fácil: clone el repositorio, instale las dependencias con pip, configure las claves de API y listo. Sin sistemas de compilación complicados y sin Docker si no lo quiere.
La integración con Telegram está especialmente bien resuelta. Si quiere herramientas de automatización personal controladas desde Telegram, nanobot es probablemente el camino más rápido hacia un prototipo que funcione.
Para quién es nanobot
Para desarrolladores que valoran la simplicidad y la posibilidad de auditar el código más que las funciones. Es ideal para aprender cómo funcionan los agentes de IA, porque se puede entender el sistema entero. Y para automatización personal a pequeña escala, es más que suficiente.
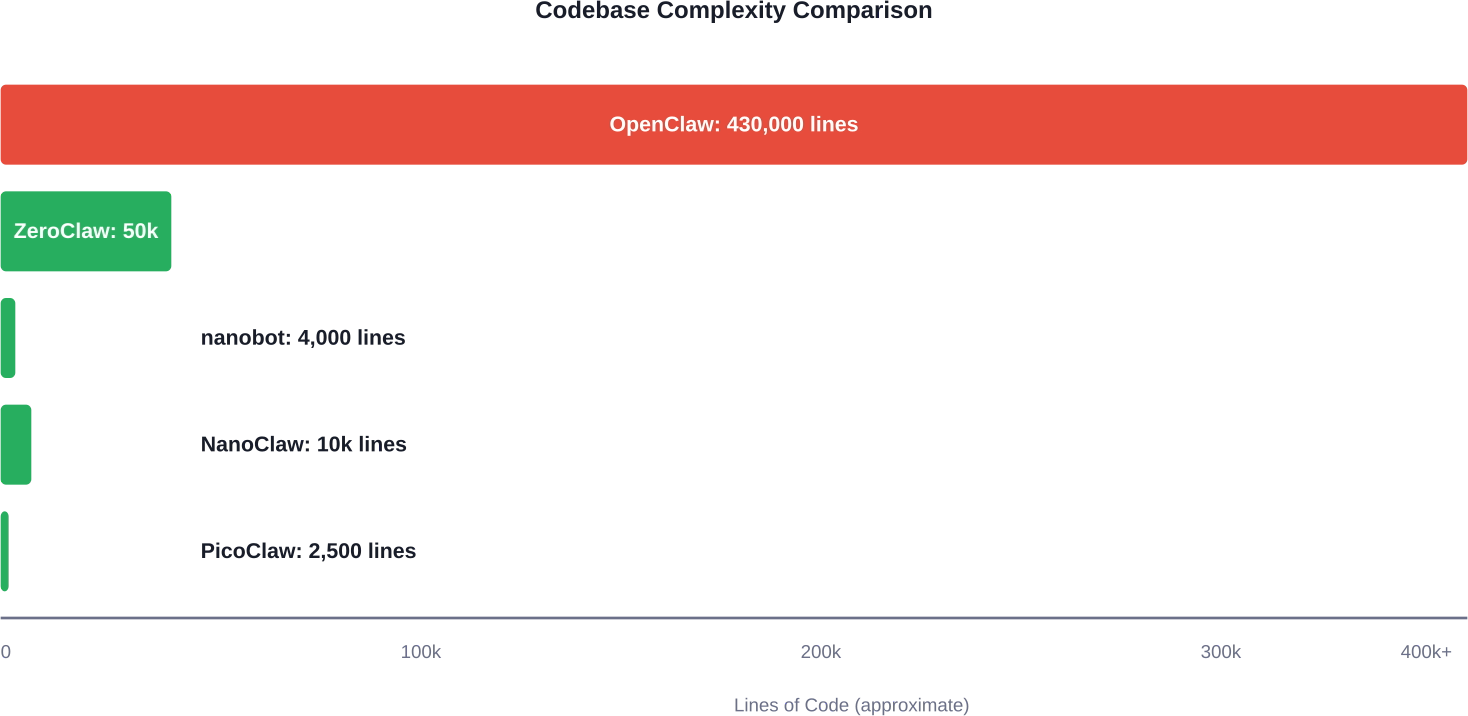
Tamaño del código de las alternativas a OpenClaw. Cuanto más pequeño es el código, más fácil suele ser auditarlo y entenderlo.
5. NanoClaw: agente ligero sobre el SDK de Claude
NanoClaw (no confundir con nanobot) es otra alternativa ligera, construida directamente sobre el Claude Agent SDK. Está pensado para ampliarse con Claude Code, una idea ingeniosa: la IA le ayuda a personalizar la IA.
Un desarrollador lo contaba así: «Uso Nanoclaw, un agente igual de ligero con un stack de decisiones cerradas. Está construido sobre el Claude Agent SDK y con Claude Code se le añaden las funciones que uno quiera. De momento, me encanta».
Qué distingue a NanoClaw
Al estar integrado con el SDK oficial de Claude, tiene soporte de primera mano para las funciones propias de Claude. Cuando Anthropic actualiza Claude, NanoClaw lo aprovecha enseguida, sin esperar a que los mantenedores del proyecto se pongan al día.
Su stack viene con las decisiones ya tomadas. No es tan flexible como ZeroClaw, pero se configura más rápido y no se pierde tiempo eligiendo entre opciones.
Para quién es NanoClaw
Si ya usa Claude como LLM y quiere un framework de agentes ligero que se integre sin fricciones, NanoClaw es una buena opción. Encaja sobre todo si piensa personalizarlo con Claude Code, porque el flujo de trabajo está diseñado para eso.
Otras alternativas que conviene conocer
Circulan docenas de alternativas a OpenClaw. Estas también merecen un vistazo:
PicoClaw
Aún más pequeño que nanobot, con unas 2.500 líneas. Está pensado para entornos muy limitados, como la Raspberry Pi y otros ordenadores de placa única. Si necesita automatización con IA en hardware con pocos recursos, vale la pena probarlo.
mini-claw
En GitHub se describe como una «alternativa minimalista a OpenClaw». Con 61 estrellas y 9 forks, tiene una comunidad pequeña pero activa. Se centra en las funciones básicas, sin extras.
bunclaw
Un fork centrado en la seguridad: se ejecuta en contenedores y está optimizado para el runtime Bun. Según su descripción en GitHub, es «una alternativa ligera a Clawdbot / OpenClaw que se ejecuta en contenedores por seguridad y está orientada al runtime nativo de Bun. Se conecta a Discord, tiene memoria, tareas programadas y funciona directamente sobre el Agents SDK de Anthropic».
freeclaw
Una implementación en Python del concepto de OpenClaw compatible con NVIDIA NIM, OpenRouter y Groq (API compatible con OpenAI /v1/chat/completions). Está en una fase muy temprana (24 estrellas, 3 forks), pero resulta interesante si trabaja en el ecosistema de Nvidia.
Atom Agent
Con 702 estrellas y 65 forks, Atom está más maduro que algunas de las microalternativas. Se presenta como un agente que permite «automatizar sus flujos de trabajo hablando con una IA y dejar que recuerde, busque y gestione tareas como un asistente de verdad». El repositorio incluye incluso un documento comparativo (ATOM_VS_OPENCLAW.md).
Cómo elegir la alternativa adecuada a OpenClaw
¿Cuál conviene usar? Esta es mi recomendación, basada en las pruebas y en los comentarios de la comunidad:
- ZeroClaw, si necesita fiabilidad de producción, seguridad de nivel empresarial y una comunidad grande. Es la apuesta más segura para equipos con proyectos serios.
- IronClaw, si la privacidad es su prioridad absoluta y necesita funcionar totalmente sin conexión. Ideal para sectores sensibles.
- Safeclaw, si trabaja en un entorno de alta seguridad donde la prompt injection es inaceptable. Su arquitectura sin LLM es una idea original para casos de uso concretos.
- nanobot, si es desarrollador, quiere entender todo lo que pasa, valora la simplicidad y necesita automatización personal rápido.
- NanoClaw, si trabaja con Claude y quiere la integración con el SDK oficial con la mínima sobrecarga.
- OpenClaw, si necesita el máximo de funciones y la comunidad más grande y acepta las concesiones en seguridad. Pese a sus problemas, sigue siendo la opción más completa, más aún desde que la compra por parte de OpenAI aportó más recursos al proyecto.
| Alternativa | Ideal para | Líneas de código | Estrellas en GitHub | Punto fuerte |
|---|---|---|---|---|
| ZeroClaw | Entornos de producción | ~50k | 17.7k | Seguridad de Rust + modularidad |
| IronClaw | Equipos centrados en la privacidad | ~50k | 3.2k | Funcionamiento sin conexión |
| Safeclaw | Entornos de alta seguridad | Desconocido | 74 | Sin prompt injection |
| nanobot | Desarrolladores y quien quiera aprender | 4k | En crecimiento | Simplicidad + auditabilidad |
| NanoClaw | Usuarios de Claude | ~10k | Activo | SDK oficial de Claude |
| OpenClaw | Máximo de funciones | 430k+ | 100k | Más funciones + comunidad |
Estrategia de IA profesional con AI Superior
Explorar repositorios de código abierto es una buena manera de conocer el estado actual de los agentes autónomos, pero muchas organizaciones comprueban que los proyectos de GitHub «listos para usar» arrastran demasiada deuda técnica e incertidumbre de seguridad para un uso empresarial. En AI Superior cubrimos el paso de la IA experimental a sistemas fiables en producción. Nuestro equipo de científicos de datos e ingenieros de software con doctorado desarrolla software de IA a medida, ajustado a sus protocolos de seguridad y a su lógica de negocio, sin el código inflado ni las fugas de privacidad de los agentes sin verificar.
Una transformación digital real exige algo más que ejecutar un script: una arquitectura modular, auditable y pensada para durar. Tanto si quiere implantar procesamiento del lenguaje natural seguro como análisis predictivo para decisiones críticas, aportamos la experiencia en I+D y el desarrollo completo para convertir modelos de IA complejos en activos escalables para su negocio. En lugar de pelearse con las 430.000 líneas de un código opaco, le ayudamos a construir una infraestructura ligera y de alto rendimiento en la que su equipo de seguridad pueda confiar.
Seguridad: lo que debe saber
Sin rodeos: los agentes de IA autónomos son arriesgados por naturaleza. Use OpenClaw o una alternativa, está dando a un software acceso a su ordenador, a sus claves de API y posiblemente a sus datos personales. Eso exige confianza.
Esto es lo que aprendí de las pruebas y de las conversaciones de la comunidad:
La prompt injection es un riesgo real
Incluso Claude Opus, considerado el modelo más resistente a la prompt injection, puede ser engañado. Si su agente lee datos de fuentes no fiables (correos electrónicos, web scraping, publicaciones en foros), alguien podría redactar un mensaje malicioso que cambie su comportamiento.
El enfoque sin LLM de Safeclaw elimina el problema por completo, a costa de flexibilidad. En los agentes basados en LLM, la mejor defensa es el sandboxing y los flujos de aprobación. No deje que su agente ejecute nada crítico sin revisión humana.
Poder auditar el código importa
Por eso el tamaño del código es tan relevante. 4.000 líneas de Python (nanobot) se pueden auditar razonablemente. 50.000 líneas de Rust (ZeroClaw, IronClaw), quizá, si le dedica tiempo. 430.000 líneas de TypeScript (OpenClaw), no. No va a ocurrir.
Si no puede auditarlo, está confiando en que la comunidad detecte las vulnerabilidades. Para algunos usos vale; para trabajo sensible, no.
Ejecútelo en contenedores o máquinas virtuales
La comunidad recomienda ejecutar los agentes en entornos aislados. Un desarrollador comentaba: «Monté OpenClaw completo en un VPS y todavía no me fío lo suficiente como para dejarlo funcionar como agente totalmente autónomo. Creo que es mejor dedicar el tiempo a pipelines de datos con salvaguardas».
Otro proponía: «¿Por qué no aislar el proyecto? Si no usa un modelo local, debería poder ejecutarlo en un portátil viejo con lo mínimo imprescindible».
Es un buen consejo. Use Docker, una máquina virtual dedicada o un VPS barato. No ejecute agentes autónomos en su equipo principal con acceso a todo.
Empiece con permisos limitados
Configure primero el agente con permisos mínimos. Que pueda leer su calendario, pero no modificarlo. Que sugiera acciones, pero no las ejecute solo. Amplíe sus capacidades poco a poco, a medida que gane confianza.
ZeroClaw e IronClaw admiten este enfoque. OpenClaw en teoría también, pero su configuración por defecto es muy permisiva.
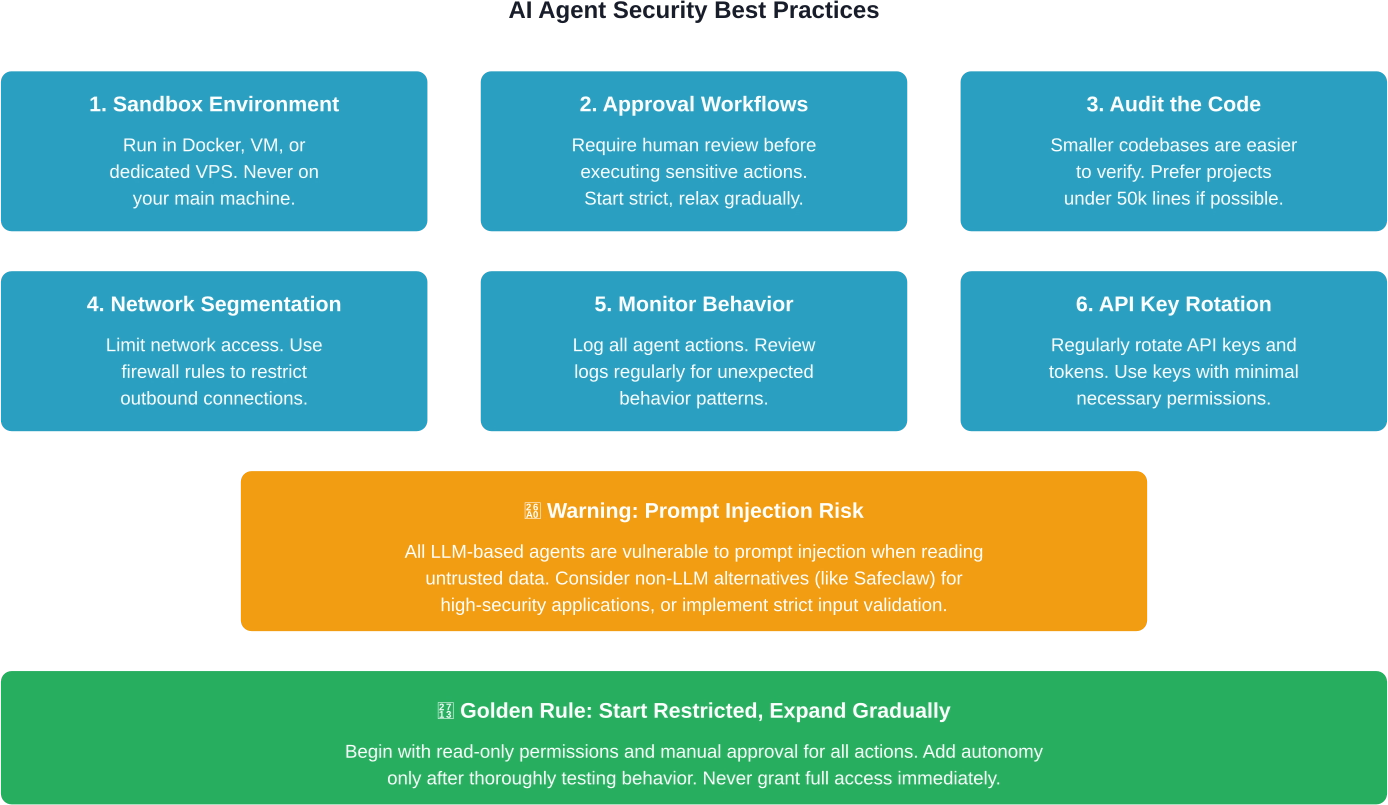
Prácticas de seguridad básicas al desplegar agentes de IA autónomos, según las recomendaciones de la comunidad y la investigación en seguridad.
Rendimiento y requisitos de hardware
Una cuestión práctica: ¿qué hardware hace falta?
OpenClaw funciona bien en un Mac Mini o un portátil decente, pero necesitará al menos 8 GB de RAM y una CPU moderna. Ligero no es.
Las alternativas tienen perfiles distintos:
- ZeroClaw e IronClaw son más eficientes que OpenClaw gracias al rendimiento de Rust. Ejecuté IronClaw en un VPS con 2 GB de RAM sin problemas, y ZeroClaw fue igual de eficiente.
- nanobot y NanoClaw son tan ligeros que funcionan prácticamente en cualquier cosa. En la comunidad se habla de alternativas corriendo en Raspberry Pi, y nanobot encaja perfectamente en ese caso.
- Safeclaw es el que menos recursos consume, porque no tiene que cargar ningún LLM. Es viable de verdad en microcontroladores y ordenadores de placa única.
Si va a desplegar a escala o en hardware limitado, las alternativas pequeñas tienen mucho más sentido que OpenClaw.
El peso de la comunidad y el ecosistema
Hay algo que no aparece en las comparativas de funciones: el tamaño de la comunidad.
OpenClaw tiene 100.000 estrellas en GitHub. Eso significa miles de desarrolladores construyendo sobre él, escribiendo integraciones, respondiendo preguntas y encontrando errores. Si se topa con un problema, lo más probable es que alguien ya lo haya resuelto.
ZeroClaw (17.700 estrellas) e IronClaw (3.200) también tienen comunidades reales, aunque más pequeñas: encontrará menos herramientas de la comunidad y menos preguntas resueltas en Stack Overflow.
Las microalternativas (nanobot, NanoClaw, mini-claw, etc.) tienen comunidades diminutas. No es un problema si se siente cómodo leyendo código y resolviendo las cosas por su cuenta, pero si necesita que le guíen, tenga esto en cuenta.
Eso sí, las comunidades pequeñas suelen estar más unidas y responder antes. En proyectos pequeños me han contestado issues de GitHub en cuestión de horas, mientras que en los grandes a veces se tarda semanas.
Hacia dónde van las alternativas a OpenClaw
Este terreno se mueve rápido. Muy rápido.
En la comunidad se comenta que muchos desarrolladores están creando sus propias alternativas, y es cierto: ya hay numerosos proyectos inspirados en OpenClaw y aparecen nuevos con regularidad.
La tendencia que observo es la especialización. En lugar de intentar igualar a OpenClaw función por función, los desarrolladores con buen criterio ocupan nichos:
- Implementaciones centradas en la seguridad (IronClaw, Safeclaw)
- Versiones mínimas y auditables (nanobot, mini-claw, PicoClaw)
- Optimizaciones por lenguaje (en Rust, Python y Go)
- Versiones para hardware concreto (Raspberry Pi, microcontroladores, dispositivos edge)
Es una evolución sana. OpenClaw no tiene por qué servir para todo y para todos, y gracias a las alternativas especializadas puede elegir la herramienta adecuada para su caso.
Conclusión: no hay una única alternativa mejor
Tras dos semanas de pruebas, lo tengo claro: no existe una alternativa a OpenClaw que sea la mejor para todos. Depende de sus prioridades.
- Para algo que va a producción, ZeroClaw es lo más sensato: es maduro, tiene una comunidad real y Rust le da rendimiento y seguridad.
- Si la privacidad no es negociable, sus opciones son IronClaw o Safeclaw: IronClaw si necesita un LLM, Safeclaw si puede trabajar dentro de su sistema basado en reglas.
- Si quiere aprender cómo funcionan de verdad los agentes de IA, nanobot es ideal. Su código reducido es una ventaja: entenderá el sistema a fondo y ese conocimiento le servirá en otros proyectos.
¿Y OpenClaw? Sigue siendo una opción sólida para muchos usuarios. Las dudas por la adquisición son legítimas, pero para la mayoría las funciones y el apoyo de la comunidad compensan los riesgos.
Lo importante es que la herramienta se ajuste a sus necesidades. No se deje llevar por la moda: piense en sus requisitos de seguridad, sus limitaciones de recursos, su nivel técnico y su caso de uso concreto.
La ventaja del código abierto es que no queda atado a nada. Pruebe varias, vea cuál encaja y construya sobre la que funcione.
La lección de esta explosión de alternativas es que estamos en una fase experimental. Nada está asentado todavía. Surgirán proyectos nuevos, algunos de los actuales desaparecerán y unos pocos se convertirán en plataformas de producción.
Mantenga la curiosidad, sea prudente y pruebe a fondo antes de confiar tareas importantes a cualquier sistema autónomo.
¿Quiere probar una alternativa a OpenClaw? Empiece por ZeroClaw si busca estabilidad o por nanobot si busca simplicidad, o explore en GitHub las docenas de opciones restantes. Los agentes de IA evolucionan rápido y este es buen momento para experimentar.
Preguntas frecuentes
¿Sigue mereciendo la pena usar OpenClaw tras la compra por parte de OpenAI?
Sí, para la mayoría de los usuarios. El respaldo de OpenAI aporta más recursos, mejores auditorías de seguridad y desarrollo continuado, y el código sigue siendo abierto. La principal duda es la privacidad de los datos: si le incomoda que OpenAI pueda acceder a los datos de uso (aunque afirma que no lo hace), considere una alternativa autoalojada como IronClaw o ZeroClaw.
¿Qué alternativa a OpenClaw es la más segura?
Safeclaw tiene el modelo de seguridad más sólido, porque no usa LLM y eso elimina por completo los ataques de prompt injection. Entre las alternativas con LLM, IronClaw es probablemente la más segura por su diseño centrado en la privacidad, su funcionamiento sin conexión y la seguridad de memoria de Rust. ZeroClaw le sigue muy de cerca.
¿Puedo ejecutar alternativas a OpenClaw en una Raspberry Pi?
Sí. PicoClaw está diseñado precisamente para eso, y nanobot y mini-claw también funcionan en una Raspberry Pi 4 o posterior. OpenClaw consume demasiados recursos para la mayoría de los ordenadores de placa única. Safeclaw va muy bien en Raspberry Pi porque apenas necesita recursos.
¿Son compatibles estas alternativas con las integraciones de OpenClaw?
No directamente. Cada alternativa tiene su propia arquitectura y su forma de integrar servicios. Aun así, la mayoría trabaja con conceptos parecidos (bots de Discord y Telegram, tareas programadas, llamadas a API), así que puede replicar la funcionalidad aunque la configuración cambie. El diseño modular de ZeroClaw facilita añadir integraciones propias.
¿Necesito saber programar para usar alternativas a OpenClaw?
En la mayoría de los casos, sí. OpenClaw tiene mejor documentación y una comunidad más grande que ayuda a usuarios sin perfil técnico. Las alternativas suelen dar por hecho que maneja la línea de comandos, los archivos de configuración y la programación básica. NanoClaw con Claude Code puede ser la opción más accesible para quien no es desarrollador, pero aun así necesitará ciertos conocimientos técnicos.
¿Cómo me protejo de los ataques de prompt injection?
Use Safeclaw (sin LLM no hay prompt injection) o, en los demás agentes, aplique una validación estricta de las entradas y flujos de aprobación. No deje nunca que el agente lea datos no fiables (correos, contenido web, envíos de usuarios) y actúe sobre ellos sin revisión humana. Ejecútelo en un entorno aislado con permisos limitados. Claude Opus resiste mejor que otros modelos, pero ningún LLM es completamente inmune.
¿Qué alternativa tiene la mejor documentación?
ZeroClaw es la que tiene la documentación más completa entre las alternativas, aunque no llega al nivel de las guías que ha escrito la comunidad de OpenClaw. La mayoría de las alternativas pequeñas apenas tienen documentación oficial y habrá que leer el código. La de nanobot es escasa, pero el código es tan pequeño que leer el fuente resulta práctico.